PHANTAQSM
EU-souveräne, verwaltete SSH-Honeypot-Deception für regulierte Auftraggeber
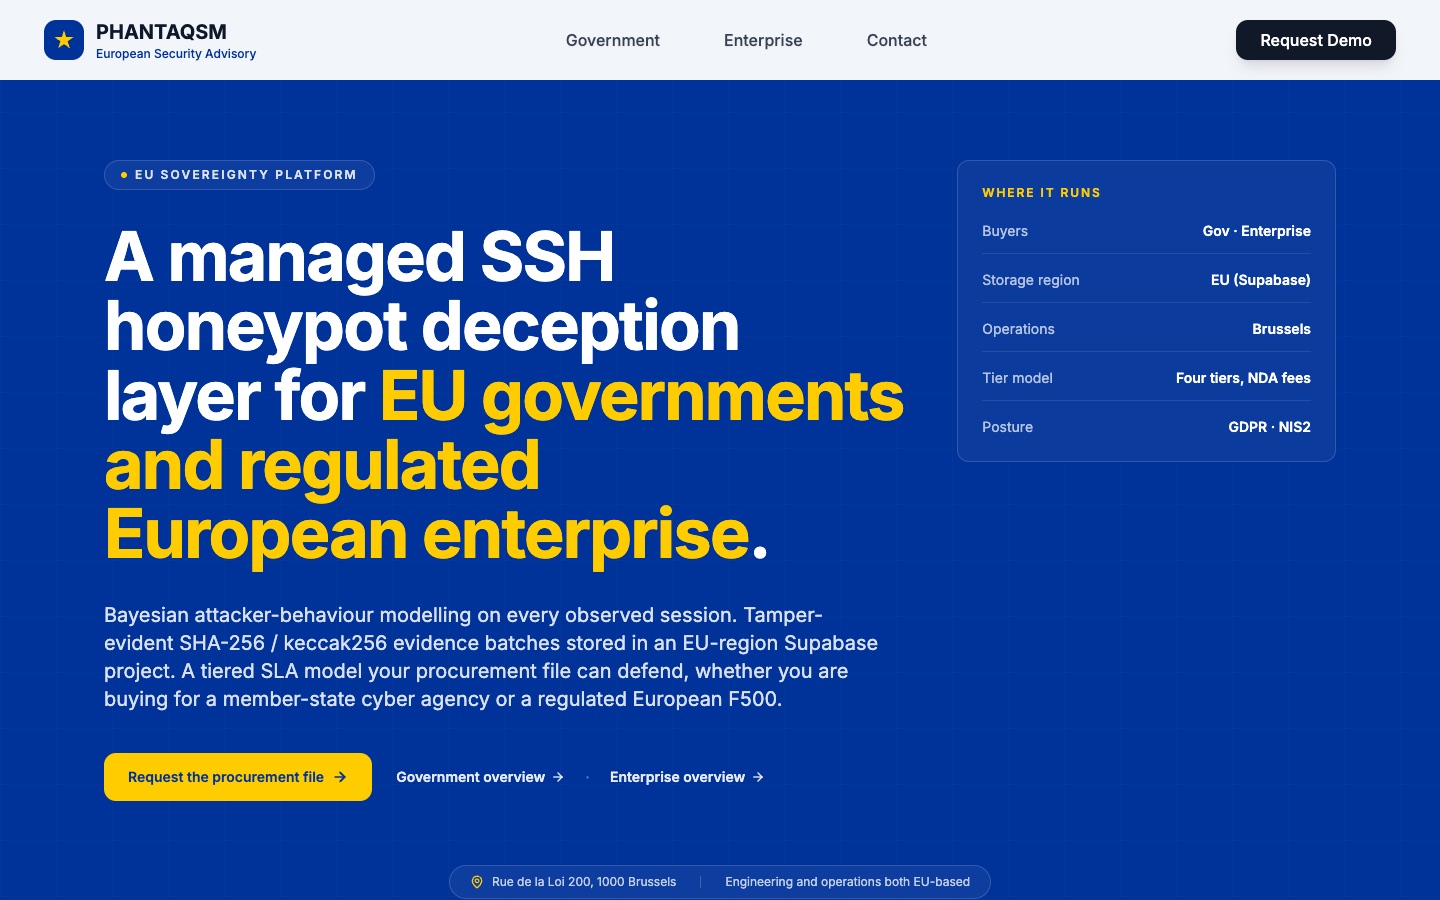
Für: Beschaffungsverantwortliche und Cyberteams in Behörden der EU-Mitgliedstaaten (nationale CSIRTs, Innen-, Verteidigungs- und Digitalministerien) sowie CISOs regulierter europäischer Unternehmen in Banken, Energie und kritischer Infrastruktur.
PHANTAQSM stellt Angreifern Täusch-SSH-Umgebungen in den Weg, sodass sie sich mit dem Köder beschäftigen, während die Produktivsysteme unberührt bleiben. Jede beobachtete Session wird aufgezeichnet und analysiert – mit Beweisen, auf die ein Sicherheitsteam reagieren und die es vertreten kann.
Jede Session speist ein bayessches Modell, das eine Arbeitshypothese darüber führt, was der Angreifer erreichen will; die Konfidenzgewichte werden als prüfbare Session-Metadaten gespeichert. Der Session-Payload wird mit SHA-256 gehasht (eine keccak256-Variante ist verfügbar) und gebündelt in ein nur anhängbares Beweisprotokoll geschrieben.
Souveränität ist eine Designanforderung, kein Zusatz. Beweise und Kundendaten liegen in einem Supabase-Projekt in der EU-Region, standardmäßig ohne transatlantischen Datentransfer, und Entwicklung wie Betrieb sind in der EU angesiedelt. Die Honeypot-Umgebung nimmt nie personenbezogene Daten von Kunden oder Mitarbeitenden auf, und das Logging ist mit Blick auf DSGVO und NIS2 ausgelegt.
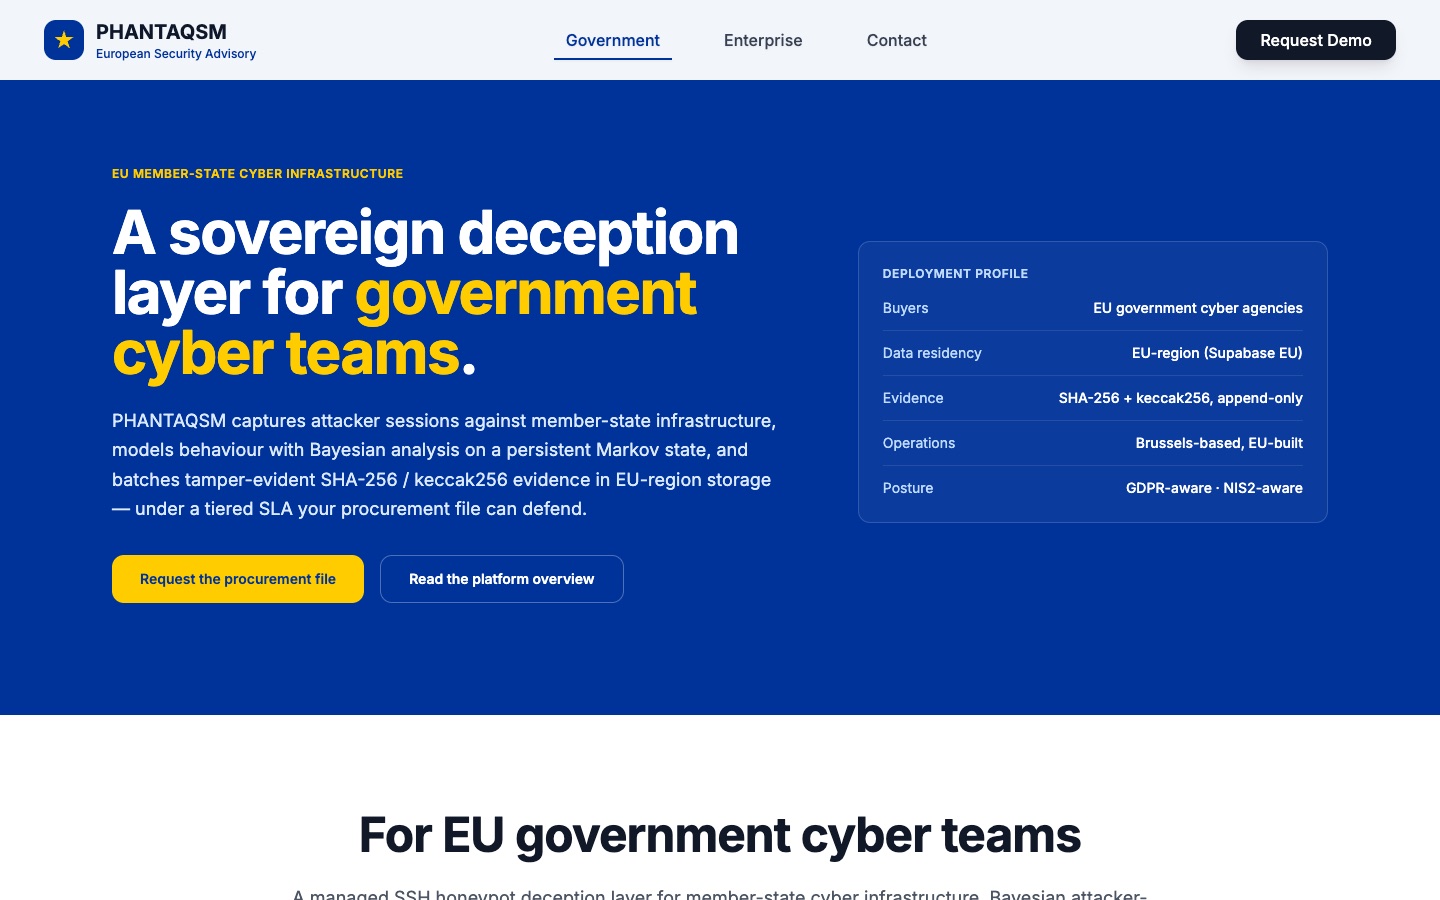
Es gibt zwei Beschaffungswege: Cyberbehörden der Mitgliedstaaten (nationale CSIRTs sowie die Cybereinheiten von Innen-, Verteidigungs- und Digitalministerien) und regulierte europäische Unternehmen in Branchen wie Banken, Energie und kritische Infrastruktur. Auftraggeber erhalten unter NDA eine Beschaffungsakte mit Stufenmatrix, Richtlinie für SLA-Verstöße, Datenflussdiagramm und kryptografischem Schema.
4
Servicestufen, von Bronze bis Classified
1 Stunde
Zeit bis zur ersten Bestätigung in der Stufe Classified
Was es kann
Verwaltete SSH-Honeypot-Umgebungen (Tarpit), die Angreifer von den Produktivsystemen fernhalten
Bayessche Modellierung des Angreiferverhaltens in jeder Session, gestützt auf einen persistenten Markov-Modellzustand
Manipulationssichere SHA-256- / keccak256-Beweisbündel in einem nur anhängbaren Protokoll
Datenhaltung in der EU-Region als Standard, auf Anfrage konfigurierbar
Vier Servicestufen (Bronze, Silver, Gold, Classified) mit veröffentlichten Erstreaktionszeiten von einem Werktag bis hinunter zu einer Stunde
Honeypot-Umgebungen je Stufe: bis zu 3, 10 oder 30 oder nach Auftragsumfang
Kundenportal mit Stufe, offenen SLA-Vorfällen und Verfügbarkeit der Umgebungen
Beschaffungsakte unter NDA mit Bedrohungsmodell, Datenflussdiagramm und Richtlinie zur Behebung von SLA-Verstößen
So haben wir es konzipiert
- Next.js 15
- React 18
- TypeScript
- Tailwind CSS
- Radix UI
- Framer Motion
- Supabase (Postgres, Auth)
- ethers v6
- Zod
- Vitest
- Vercel
- Hetzner Cloud (planned worker host)
- 01
Next.js-15-Website (App Router) und Kundenportal auf Vercel (Region Frankfurt), mit Zod-Validierung auf jeder API-Route
- 02
Supabase-Postgres in der EU-Region hält Honeypot-Sessions, Beweis-Hashes und den Markov-Modellzustand; Row-Level-Security und sessionbezogene Authentifizierung zur Mandantenisolation stehen auf der Härtungs-Roadmap
- 03
Honeypot-Kern in TypeScript, getrennt von der Web-App: SSH-Tarpit-Listener, Honeypot-Manager, bayesscher Klassifikator, Updater für das Markov-Modell, Feedback-Scheduler und adaptive Lern-Engine
- 04
Die Beweisverankerung hasht Session-Payloads mit SHA-256 und keccak256 (über ethers v6) in nur anhängbare Bündel
- 05
Der Worker ist als Node-20-Container ohne Root-Rechte auf Hetzner Cloud eu-central geplant und schreibt über eine eigene Datenbankrolle
- 06
Ein Health-Endpoint meldet Erreichbarkeit der Datenbank, Version und Region; Sentry, pino und Better Uptime sind für SLA-taugliche Observability geplant
- 07
Barrierefreiheitsziel sind EN 301 549 und WCAG 2.2 AA, die Grundlage für die öffentliche Beschaffung in der EU
Mehr, das wir gebaut haben
Sie möchten etwas Vergleichbares bauen lassen?
Jedes Projekt durchläuft dieselben fünf Gates: Spezifikation, Architektur, Build, Review, Auslieferung. Es beginnt in unserem Konfigurator.