PHASE
Was nicht gespeichert ist, kann nicht gestohlen werden
Für: Deep-Tech-Investoren, Forschungslabore im Bereich Hardware-Sicherheit und Partner, die einen Root of Trust brauchen, der nicht von einem gespeicherten Schlüssel abhängt.
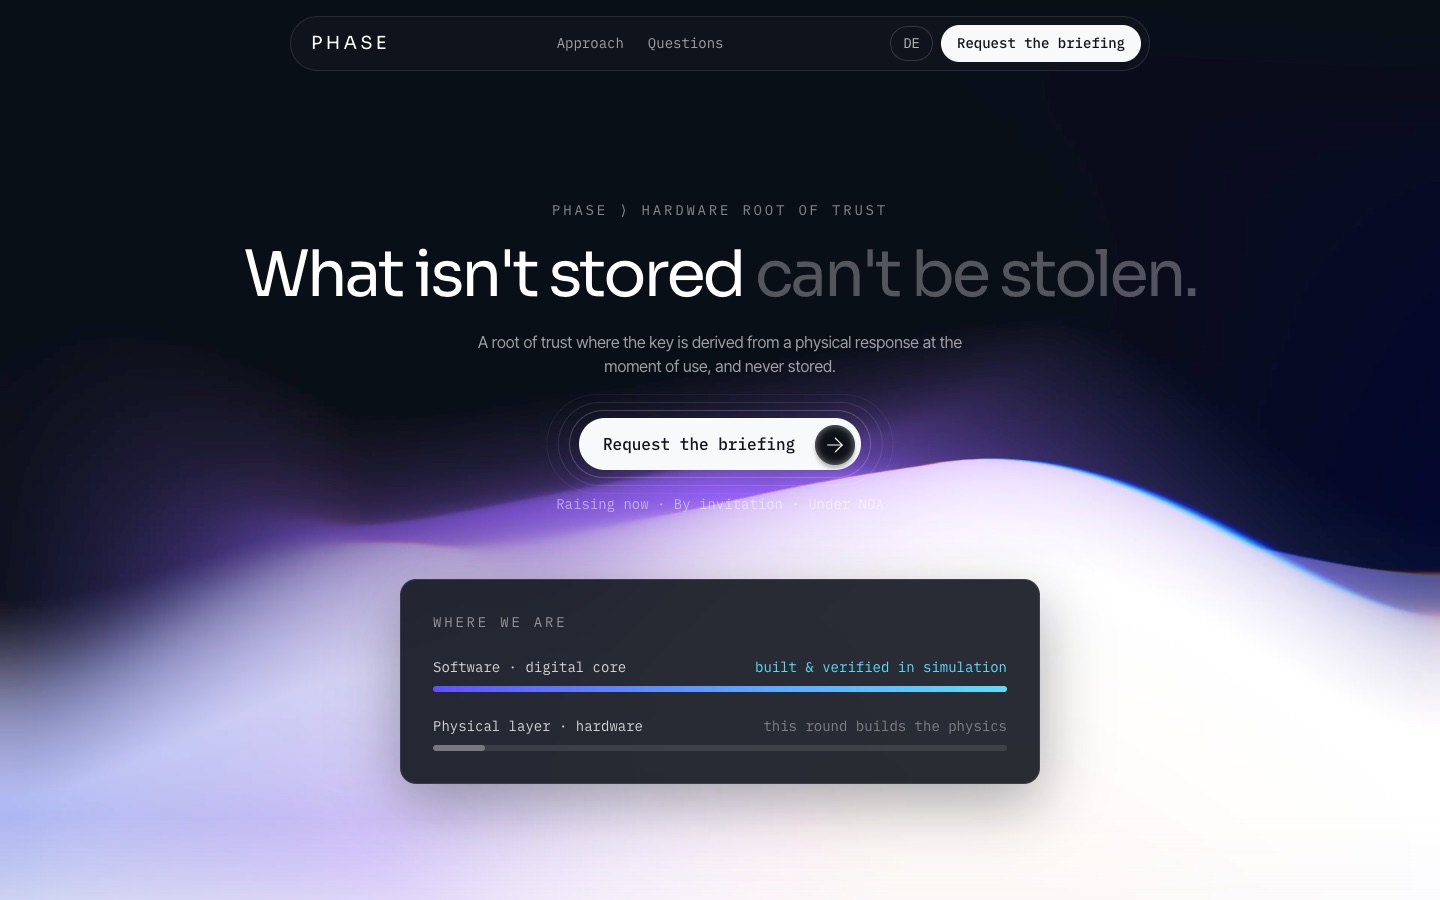
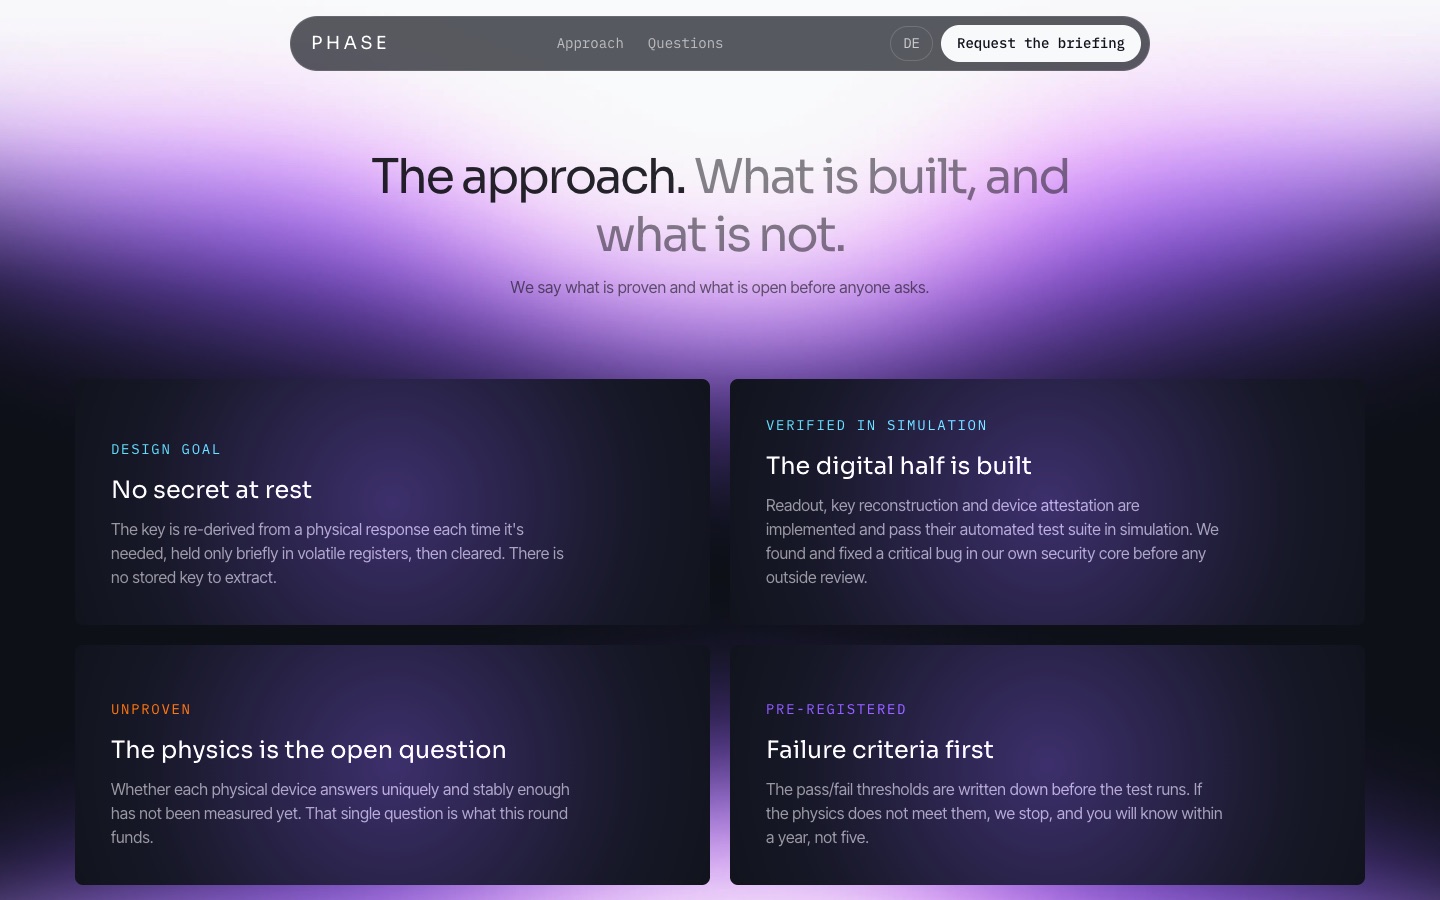
Die meiste Sicherheit beruht noch immer auf einem Schlüssel, der irgendwo liegt und darauf wartet, gefunden zu werden. PHASE entfernt den gespeicherten Schlüssel: Jedes Mal, wenn er gebraucht wird, wird er aus einer physikalischen Antwort des Geräts neu abgeleitet, nur kurz in flüchtigen Registern gehalten und dann gelöscht. Im Ruhezustand gibt es nichts zu extrahieren.
Die digitale Hälfte ist gebaut. Auslesung, Schlüsselrekonstruktion und Geräteattestierung sind implementiert und bestehen ihre automatisierte Testsuite in der Simulation – von der Rohmessung bis zum rekonstruierten 128-Bit-Schlüssel. Ein kritischer Fehler im eigenen Sicherheitskern des Projekts wurde vor jeder externen Prüfung gefunden und behoben.
Die Physik ist die offene Frage, und PHASE sagt das auch. Ob jedes physische Gerät über verschiedene Temperaturen hinweg eindeutig und stabil genug antwortet, wurde noch nicht gemessen; das sind Designziele, keine Ergebnisse. Die Bestehensgrenzen werden schriftlich festgelegt, bevor der Test läuft: Erfüllt die Physik sie nicht, wird das Projekt beendet.
PHASE hat seinen Sitz in München; das Unternehmen befindet sich in Gründung und wird von Riaan Kleynhans gegründet. Patentanmeldungen werden mit Anwälten vorbereitet, daher werden technische Details unter NDA geteilt.
128 Bit
Schlüssel, in der Simulation rekonstruiert
0
gespeicherte Schlüssel im Ruhezustand
München
Unternehmen in Gründung
Was es kann
Kein Geheimnis im Ruhezustand: Der Schlüssel wird bei jeder Nutzung aus einer physikalischen Antwort neu abgeleitet und danach gelöscht
Vollständige digitale Kette von der Rohmessung bis zum rekonstruierten 128-Bit-Schlüssel, implementiert und in der Simulation getestet
Geräteattestierung, implementiert neben der Schlüsselrekonstruktion
Vorab festgelegte Abbruchkriterien: Bestehensgrenzen stehen fest, bevor die physikalischen Tests laufen
Klare Aussage darüber, was bewiesen und was offen ist – auf der öffentlichen Website
So haben wir es konzipiert
- Hardware root of trust
- Device attestation
- Simulation-verified digital core
- Next.js
- Vercel
- 01
Digitaler Kern: Auslesung, Schlüsselrekonstruktion und Geräteattestierung, verifiziert durch eine automatisierte Testsuite in der Simulation
- 02
Physikalische Schicht: das Gerät, aus dessen Antwort der Schlüssel abgeleitet wird; seine Charakterisierung ist Gegenstand der aktuellen Runde
- 03
Schlüsselmaterial existiert nur für den Moment der Nutzung in flüchtigen Registern
- 04
Öffentliche Website auf Next.js, gehostet auf Vercel, auf Englisch und Deutsch; Details über den öffentlichen Überblick hinaus werden unter NDA geteilt
Mehr, das wir gebaut haben
Sie möchten etwas Vergleichbares bauen lassen?
Jedes Projekt durchläuft dieselben fünf Gates: Spezifikation, Architektur, Build, Review, Auslieferung. Es beginnt in unserem Konfigurator.