Viwago
Machen Sie aus dem Sicherheitsscan, den Sie ohnehin ausführen, auditfähige Nachweise
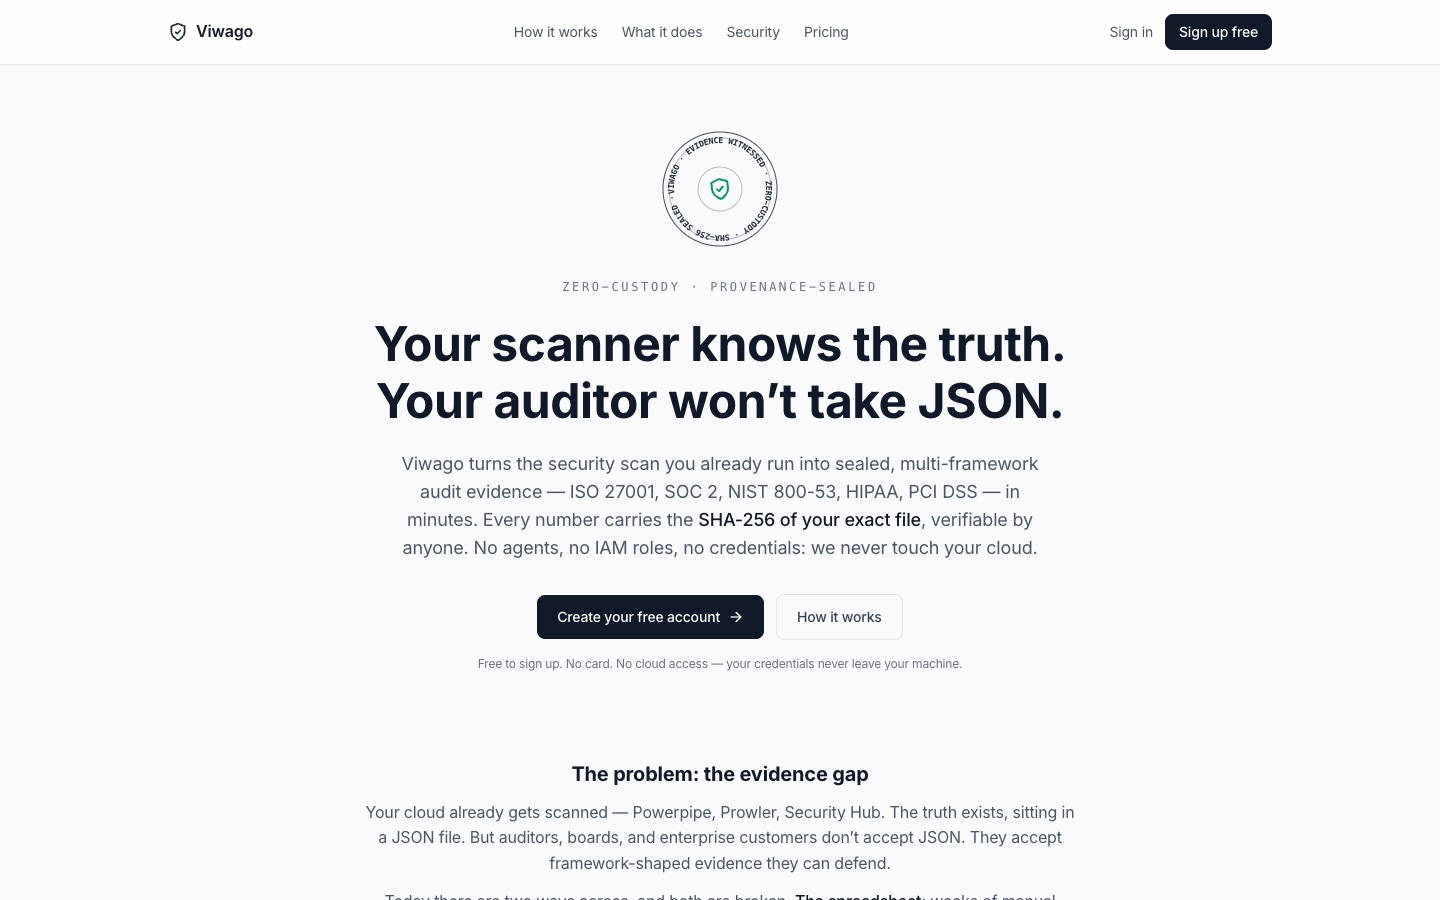
Für: Sicherheits- und GRC-Verantwortliche in kleinen und mittleren Unternehmen, die sich auf SOC-2- oder ISO-27001-Audits vorbereiten, sowie die vCISOs und GRC-Beratungen, die sie betreuen.
Die meisten Unternehmen scannen ihre Cloud bereits mit Open-Source-Tools wie Powerpipe. Die Ergebnisse sind präzise, liegen aber in einer JSON-Datei – und Auditoren, Aufsichtsgremien und Enterprise-Kunden brauchen Nachweise, die auf ein Framework zugeschnitten sind. Heute wird diese Lücke entweder mit wochenlanger manueller Tabellenarbeit geschlossen oder mit einer GRC-Suite, die Agenten und Admin-Zugangsdaten in Ihrer Umgebung benötigt.
Viwago ist eine Übersetzungs-Engine, kein Scanner. Sie führen den Scan selbst aus, mit Ihren eigenen Zugangsdaten auf Ihrem eigenen Rechner, und laden das Ergebnis hoch. Viwago normalisiert und bewertet die Ergebnisse und ordnet sie mehreren Frameworks gleichzeitig zu. Jede Zahl gibt an, woher sie stammt, und wo einem Framework Daten fehlen, sehen Sie einen Strich statt erfundener 0 %.
Jeder Export trägt ein Herkunftssiegel, das auf dem SHA-256 der exakt hochgeladenen Datei beruht. Ein Auditor kann den Export auf die öffentliche Verifizierungsseite von Viwago ziehen, und das Siegel wird in seinem eigenen Browser nachgerechnet – ohne Konto und ohne Upload. Kontrollen, die ein Scanner nicht prüfen kann, etwa physischer Zugang oder Offboarding, werden über manuelle Bestätigungen abgedeckt.
Es ist für Sicherheits- und GRC-Verantwortliche in kleinen und mittleren Unternehmen gebaut sowie für die vCISOs und GRC-Berater, die sie betreuen – typischerweise bei der Vorbereitung auf ein SOC-2- oder ISO-27001-Audit.
5
Frameworks, zugeordnet aus einem CIS-Scan
4
Exportformate: PDF, CSV, OSCAL, JSON
$99 / $299
Starter- und Professional-Plan pro Monat
Was es kann
Zero-Custody-Aufnahme von Powerpipe-Scan-JSON: keine Agenten, IAM-Rollen oder API-Keys
Framework-übergreifende Übersetzung von CIS-Ergebnissen nach ISO 27001, SOC 2, NIST 800-53, HIPAA und PCI DSS, mit versionsfixierten Mapping-Profilen
Herkunftsnachweis bei jedem Score, einschließlich des SHA-256 der hochgeladenen Datei
Öffentliche Siegelprüfung im Browser über die Web Crypto API, ohne Konto oder Upload
Manuelle Bestätigung für Kontrollen, die ein Scanner nicht prüfen kann, zusammengeführt mit den automatisierten Ergebnissen
Exporte als vorstandstaugliches PDF, CSV, NIST OSCAL und JSON
Ehrliche Lücken: Nicht zugeordnete Frameworks zeigen einen Strich statt eines erfundenen Scores
Zero-Liability Procurement Kit für die Sicherheitsprüfung des Kunden
So haben wir es konzipiert
- Next.js 14
- React 18
- TypeScript
- Tailwind CSS
- Firebase Auth
- Firestore
- firebase-admin
- pdf-lib
- papaparse
- Stripe
- Vercel
- Playwright
- Web Crypto API
- 01
Next.js-14-App auf Vercel; eine Default-Deny-Middleware lässt nur eine geprüfte Liste von Seiten durch
- 02
Die Ingest-API nimmt Scan-Ergebnisse über eine erweiterbare Adapter-Registry entgegen (derzeit Powerpipe und manuelle Bestätigung); ein Compliance-Service normalisiert, führt nach Kontrollen zusammen und bewertet
- 03
Ein Framework-Mapping-Resolver ordnet CIS-Kontrollen jedem Framework zu; ein Entitlement-Service entscheidet, welche Frameworks jede Preisstufe freischaltet
- 04
Firestore ist der Produktivspeicher, mit mandantenisolierten Security Rules und einer Default-Deny-Auffangregel
- 05
Die Mandantenidentität stammt ausschließlich aus einem verifizierten Claim des Firebase-ID-Tokens und schlägt sicher fehl (kein Claim, kein Zugriff); Daten werden bei der Übertragung und im Ruhezustand verschlüsselt
- 06
Ein Report-Service rendert CSV (sicher gegen Formel-Injection), JSON, OSCAL und PDF (pdf-lib); das Herkunftssiegel lässt sich unabhängig im Browser nachrechnen
- 07
Eine interne „Nine-Gate“-Prüfung lässt den Build fehlschlagen, wenn unbewiesene Aussagen über Fähigkeiten auf die öffentliche Website gelangen
Mehr, das wir gebaut haben
Cyber Deception
Vor dem PilotbetriebPHANTAQSM
EU-souveräne, verwaltete SSH-Honeypot-Deception für regulierte Auftraggeber
So haben wir es gebaut →
Disziplin für digitales Vertrauen
Live (v0.1.0)The Nine Foundation
Neun Verweigerungen, die Vertrauen überprüfbar machen, statt es einzufordern
So haben wir es gebaut →Sie möchten etwas Vergleichbares bauen lassen?
Jedes Projekt durchläuft dieselben fünf Gates: Spezifikation, Architektur, Build, Review, Auslieferung. Es beginnt in unserem Konfigurator.