VoiceIDVault
Anrufer an ihrer Stimme erkennen, nicht an Sicherheitsfragen
Für: Betreiber von Contact Centern in Banken, Telekommunikation, Versicherungen und anderen regulierten Branchen, ihre Sicherheits- und Datenschutzteams sowie Entwickler, die ihren eigenen Produkten Sprachauthentifizierung hinzufügen.
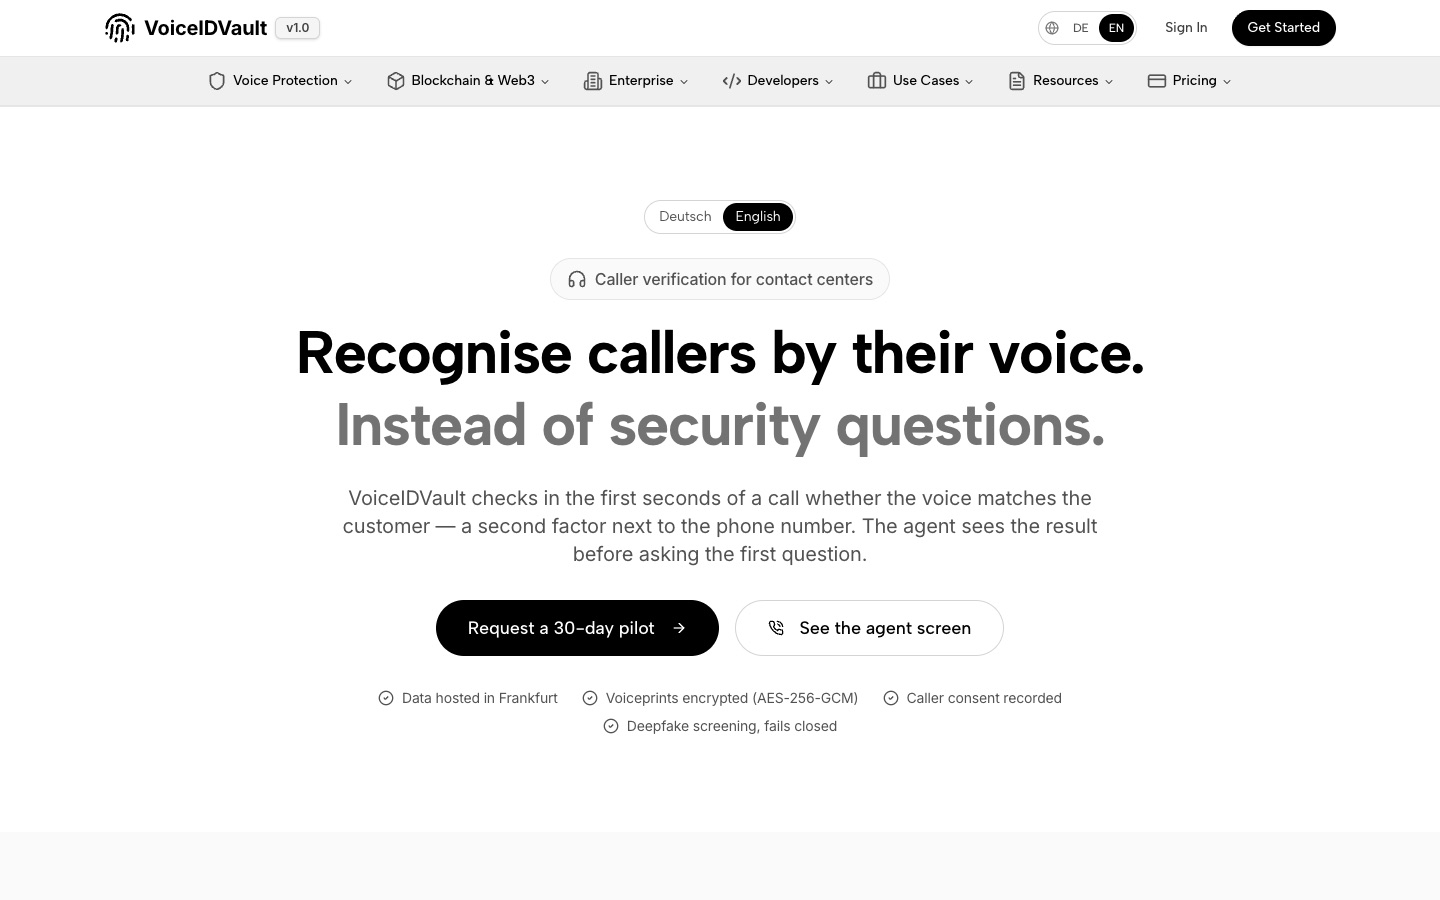
VoiceIDVault prüft in den ersten Sekunden eines Anrufs, ob die Stimme des Anrufers zum hinterlegten Kunden passt. Es arbeitet als zweiter Faktor neben der Telefonnummer, und der Agent sieht „verifiziert“ oder „nicht verifiziert“, bevor er die erste Frage stellt.
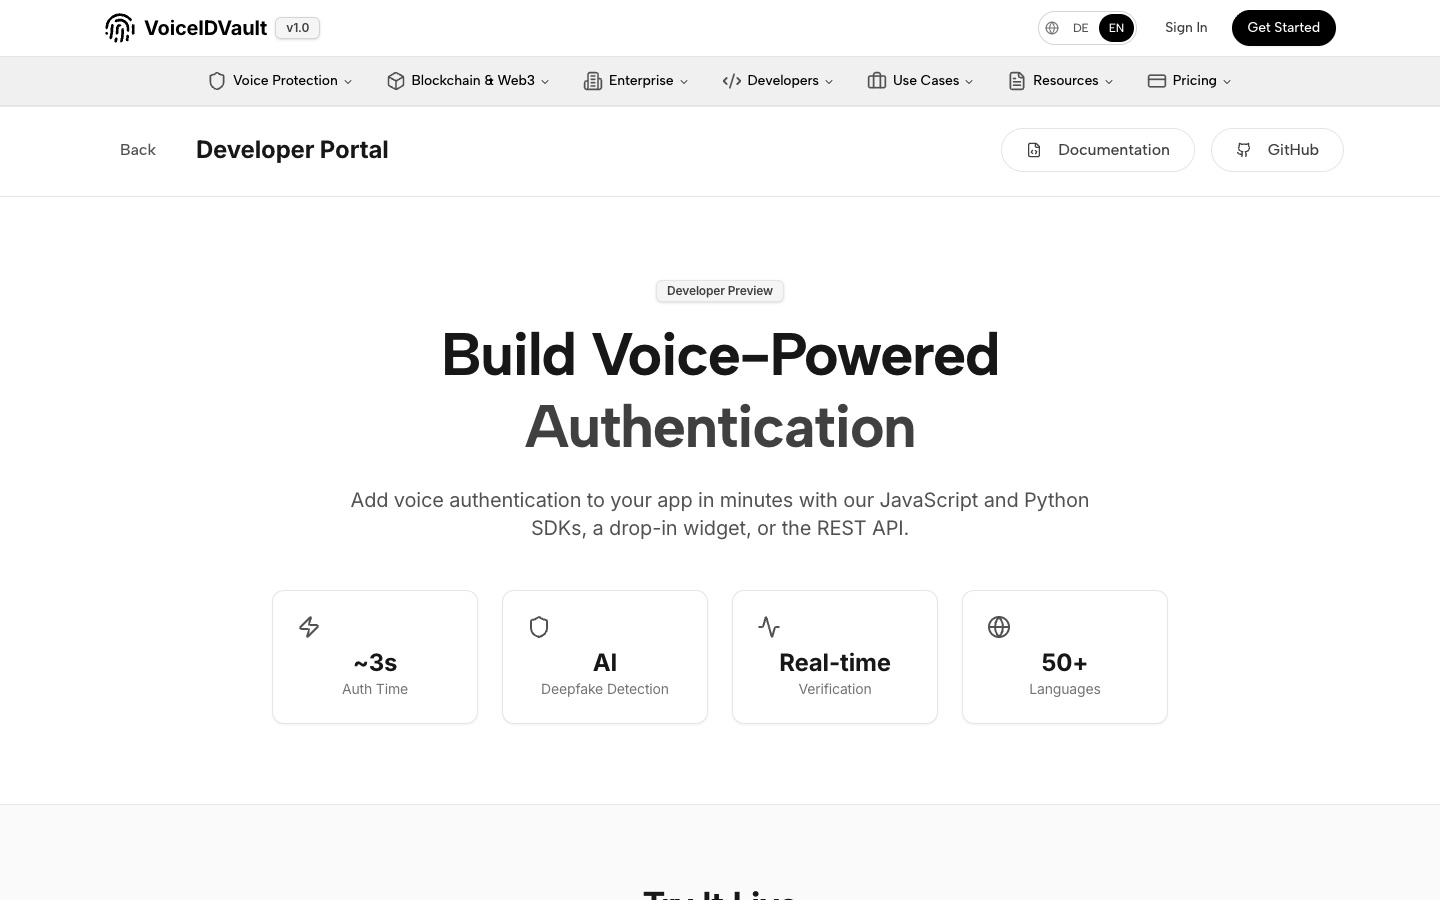
Es ist für Contact Center gebaut und für Entwickler, die Sprachauthentifizierung in ihre eigenen Apps einbauen wollen – über eine REST-API, SDKs für JavaScript/TypeScript und Python oder ein fertiges Widget. Die Self-Service-Pläne reichen von einer Entwicklerstufe bis zu Enterprise-Volumen.
Das Problem: Sicherheitsfragen schützen nicht mehr. Geburtsdaten und Kundennummern stehen in Datenlecks, eine Stimme aber lässt sich nicht nachschlagen. Die Identifizierung läuft, während der Anrufer sein Anliegen schildert, sodass die Frage-Antwort-Schleife zu Beginn jedes Anrufs kürzer wird.
Der Dienst ist mit Blick auf Datenschutz und Betriebsräte konzipiert. Anrufer geben einmal ausdrücklich ihre Einwilligung, gespeichert wird nur ein verschlüsseltes Stimmprofil (nicht die Aufnahme), jede Prüfung bewertet das Risiko einer synthetischen Stimme, und bei Fehler oder Zweifel lautet die Antwort „nicht verifiziert“ – der Agent greift dann auf die üblichen Fragen zurück, und niemand wird ausgesperrt.
30 Tage
Pilotprojekt mit einer Warteschlange und schriftlichen Erfolgskriterien
AES-256-GCM
Verschlüsselung gespeicherter Stimmprofile
$97
pro Monat, Einstiegsplan für Entwickler
1.1.0
SDKs für JS/TS und Python veröffentlicht
Was es kann
Verifizierung des Anrufers in den ersten Sekunden eines Anrufs, angezeigt auf einem Agenten-Bildschirm
Einmalige Registrierung per Tastendruck-Einwilligung und wenigen Sekunden Sprache
Deepfake-Prüfung bei jeder Verifizierung, die bei Fehler oder Zweifel sicher fehlschlägt
Ausdrückliche Einwilligung nach Art. 9 DSGVO, gespeichert mit Zeitpunkt und Textversion; ein Widerruf löscht das Stimmprofil
Manipulationssicheres, nur einmal beschreibbares Audit-Log für Einwilligungen, Freigaben und Rollenänderungen
REST-API plus SDKs für JavaScript/TypeScript und Python zum Registrieren, Verifizieren und Löschen, mit Einwilligungsnachweis
Fertiges JavaScript-Widget mit Marken-Editor, der Ihre Farben, Schrift und Ihr Logo übernimmt
Anbindung an Telefonanlagen über SIP für ein 30-tägiges Pilotprojekt mit einer Warteschlange
So haben wir es konzipiert
- Next.js
- React
- TypeScript
- Supabase
- Vercel
- Vercel KV
- Fly.io
- ECAPA-TDNN
- Resemble Detect
- AWS KMS
- AWS S3 Object Lock
- AWS Rekognition
- Stripe
- Sentry
- Twilio
- Asterisk
- @node-saml
- Azure MSAL
- SimpleWebAuthn
- 01
Die Sprechererkennung läuft auf einem ECAPA-TDNN-Modell in einem eigenen Voice-Service auf Fly.io in Frankfurt; Stimmprofile sind nach Modell versioniert, sodass kein modellübergreifender Abgleich stattfindet
- 02
Next.js-API auf Vercel Functions in Frankfurt (fra1), mit Supabase-Datenbank und KV-Store in Frankfurt und Failover in Amsterdam
- 03
Zweistufige Deepfake-Prüfung: eine lokale DSP-Prüfung bei jeder Verifizierung, dazu ML-Erkennung von Resemble bei Risikoauslösern und bei einer Stichprobe von Anrufen
- 04
Biometrische Daten sind im Ruhezustand mit AES-256-GCM per KMS-Envelope-Verschlüsselung gesichert; gespeichert werden nur Stimmprofile, nie Rohaufnahmen
- 05
Der Audit-Trail ist per HMAC verkettet und auf S3 Object Lock (Write-once) gespeichert, damit Manipulationen erkennbar sind
- 06
Mandantengebundene API-Keys auf den v1-Routen für Registrieren, Verifizieren und Löschen, Kontingente pro Stufe, Rate-Limiting und Routentests, die sicher fehlschlagen
- 07
Zu den Enterprise-Identitätsoptionen in der Codebasis gehören OAuth2/OIDC-SSO (MSAL), SAML und WebAuthn; ein Telefon-Gateway läuft auf Asterisk
- 08
Gesichtserkennung über AWS Rekognition ist in höheren Plänen als zweite Modalität verfügbar; Iris steht auf der Roadmap
Mehr, das wir gebaut haben
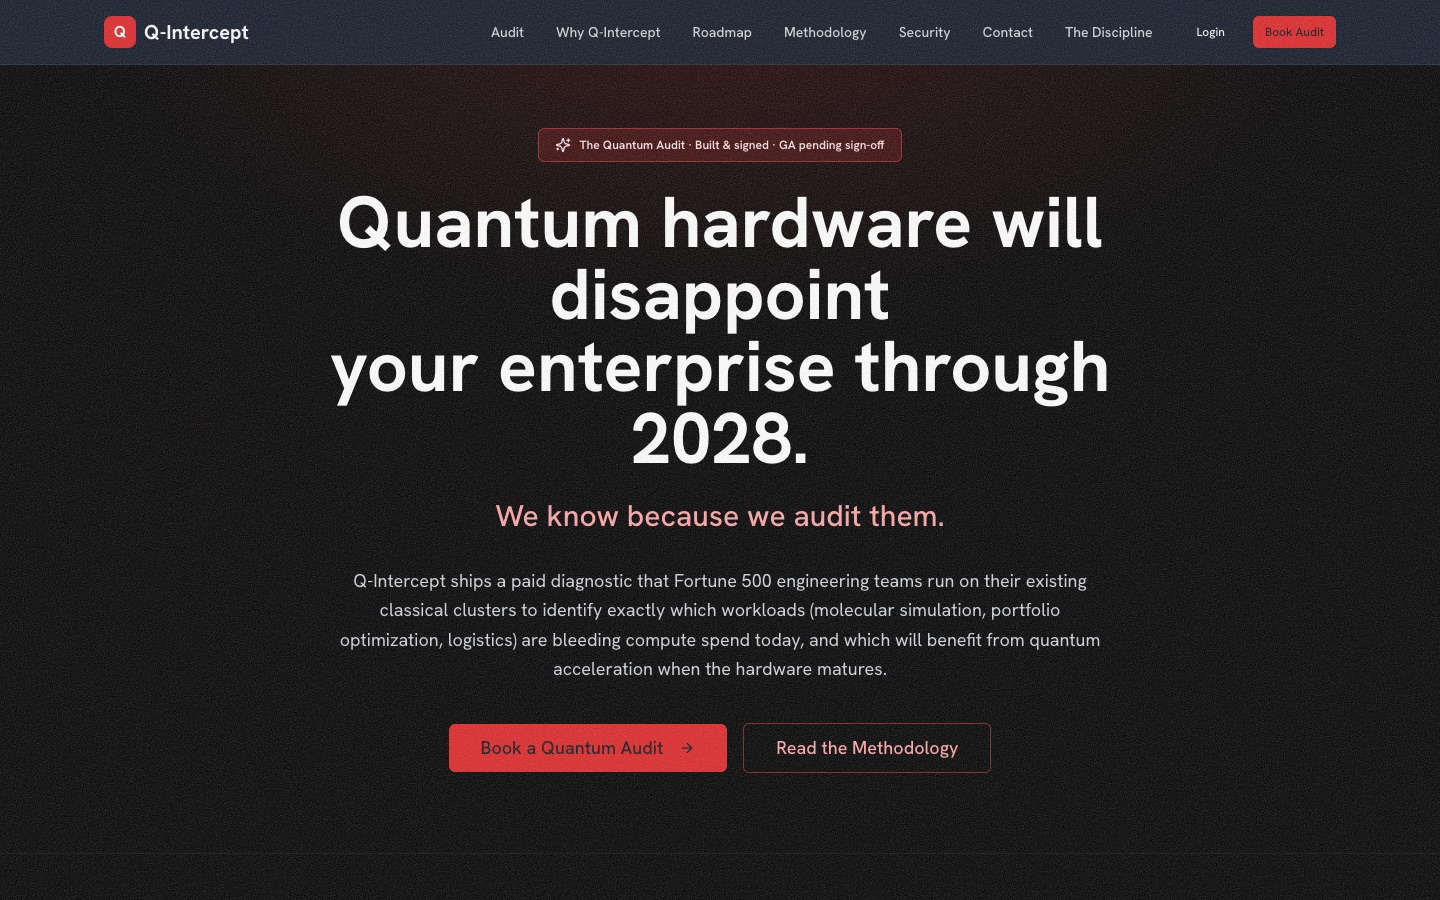
Quantum-HPC-Diagnostik
Gebaut · GA wartet auf FreigabeQ-Intercept
Herausfinden, welche HPC-Workloads von Quantencomputing profitieren werden – und wann
So haben wir es gebaut →
Photonik-KI
BetaFluxCore Dynamics
KI-gestütztes Design photonischer Chips – von der Skizze bis zur Foundry-Datei
So haben wir es gebaut →Sie möchten etwas Vergleichbares bauen lassen?
Jedes Projekt durchläuft dieselben fünf Gates: Spezifikation, Architektur, Build, Review, Auslieferung. Es beginnt in unserem Konfigurator.